
Die Pflichten kommen wieder
Jährliches Testprogramm, jährliche Überprüfung des Rahmenwerks, jährliche Einreichung des Informationsregisters. Wer nur einmal umsetzt, verliert die Konformität im laufenden Jahr wieder.
DORA gilt seit dem 17. Januar 2025
Die Verordnung (EU) 2022/2554 gilt unmittelbar — ohne Übergangsfrist. Wir prüfen unabhängig, ob Ihr IKT-Risikomanagement nicht nur dokumentiert ist, sondern wirkt: in klar abgegrenzten Leistungspaketen mit Festpreisen.
Ausgangslage
Viele Häuser haben das Thema nach der ersten Umsetzung als „erledigt“ abgelegt. Die Verordnung verlangt jedoch wiederkehrende Nachweise — und genau dort entsteht die Lücke.
Jährliches Testprogramm, jährliche Überprüfung des Rahmenwerks, jährliche Einreichung des Informationsregisters. Wer nur einmal umsetzt, verliert die Konformität im laufenden Jahr wieder.
Die Gesamtverantwortung für das IKT-Risikomanagement liegt ausdrücklich bei der Geschäftsleitung und lässt sich nicht an die IT-Abteilung delegieren — auch nicht im Fall eines Verstoßes.
DORA sieht für Finanzunternehmen ausdrücklich keine Zertifizierung vor. Der vorgesehene Nachweis ist die unabhängige Prüfung des IKT-Risikomanagementrahmens — in der Regel jährlich.
Eine Zertifizierung gilt nur für den darin festgelegten Ausschnitt. DORA gilt für das ganze Finanzunternehmen und verlangt zusätzlich Meldepflichten, Register und Resilienztests.
Die Verordnung
DORA regelt in fünf Bereichen, wie Finanzunternehmen mit den Risiken ihrer Informationstechnik umgehen müssen.
Risiken der Informationstechnik kennen, Systeme schützen, Angriffe erkennen und nach Ausfällen wieder hochfahren. Die Verantwortung dafür liegt ausdrücklich bei der Geschäftsleitung und lässt sich nicht an die IT-Abteilung delegieren.
Typische Feststellung: Ein Rahmenwerk ist vorhanden, aber seine Wirksamkeit ist nicht belegt: Es fehlen Nachweise aus Tests, Übungen und Kennzahlen.
Schwere IKT-Vorfälle anhand der vorgeschriebenen Kriterien erkennen, klassifizieren und fristgerecht an die Aufsicht melden — Erstmeldung spätestens nach vier, in jedem Fall innerhalb von 24 Stunden.
Typische Feststellung: Der Meldeweg existiert auf dem Papier, ist aber nie geübt worden — im Ernstfall fehlt Zeit, die niemand zurückholt.
Regelmäßig prüfen, ob die Systeme standhalten — und gefundene Lücken nachweislich schließen. Ein Test ohne Nachverfolgung zählt nicht als Erfüllung.
Typische Feststellung: Es wird gescannt, aber nicht nachgehalten: Schwachstellen bleiben offen, und damit ist die Testpflicht formal nicht erfüllt.
Wissen und dokumentieren, welche IT-Dienstleister genutzt werden, und sie über den gesamten Lebenszyklus steuern — von der Prüfung vor Vertragsschluss bis zum Vertragsende.
Typische Feststellung: Register, Vertragsverzeichnis und Beschaffungsdaten passen selten zusammen — die häufigste Feststellung überhaupt.
Der einzige freiwillige Pflichtenbereich. Verlangt ist keine Teilnahme, sondern eine bewusste und dokumentierte Entscheidung — mit gewahrter Vertraulichkeit und Datenschutz.
Typische Feststellung: Keine Teilnahme ist kein Mangel. Fehlt die dokumentierte Entscheidung, ist es einer.
Der fünfte Bereich — der Informationsaustausch — ist freiwillig. Verlangt ist keine Teilnahme, sondern eine dokumentierte Entscheidung.
Jahreskalender
Mehrere Nachweise sind fest im Jahr verankert. Deshalb empfehlen wir, die unabhängige Prüfung ebenfalls jährlich anzusetzen — rechtzeitig vor der Register-Einreichung.
| Turnus | Pflicht |
|---|---|
| jährlich | Testprogramm für alle kritischen Systeme durchführen und Ergebnisse nachverfolgen |
| jährlich | Das IKT-Risikomanagement-Rahmenwerk überprüfen und bei Bedarf anpassen |
| einmal jährlich, feste Frist | Das Informationsregister aller IKT-Dienstleister vollständig bei der Aufsicht einreichen |
| alle 3 Jahre | TLPT — ein realitätsnaher Angriffstest, sofern die Aufsicht das Unternehmen dazu benennt |
| laufend, anlassbezogen | Schwerwiegende IKT-Vorfälle innerhalb von 4 bzw. spätestens 24 Stunden erstmelden |
Was bei Verstößen droht. Die Aufsicht kann Anordnungen erlassen, Praktiken untersagen und Verstöße öffentlich bekanntmachen. Das deutsche Finanzmarktdigitalisierungsgesetz setzt die Sanktionsbefugnisse aus DORA in nationales Recht um; in der Fachliteratur werden Bußgeldrahmen im Millionenbereich genannt, zusätzlich Zwangsgelder bei fortgesetzter Nichteinhaltung.
Praxis
Ein Blick von außen deckt fast immer dieselben drei Punkte auf. Sie sind unangenehm, aber vergleichsweise schnell zu beheben — wenn man sie kennt.
Erfasst sind die als kritisch eingestuften Dienstleister — nicht alle vertraglichen Vereinbarungen. Genau das verlangt die Verordnung aber, und die Einstufung selbst ist oft nicht begründet.
Ohne nachvollziehbare Einstufung „kritisch oder wichtig“ fehlt die Grundlage für den strengeren Pflichtenkatalog: vollständige Vertragsklauseln, Exit-Strategie, Auditrechte.
Es wird getestet, aber gefundene Schwachstellen werden nicht nachweislich behoben. Ein Test ohne Nachverfolgung zählt nicht als Erfüllung der Pflicht.
Vorgehen
Wir arbeiten die fünf Pflichtenbereiche in acht Phasen ab. Jede Phase liefert ein klares Ergebnis, bevor die nächste beginnt.
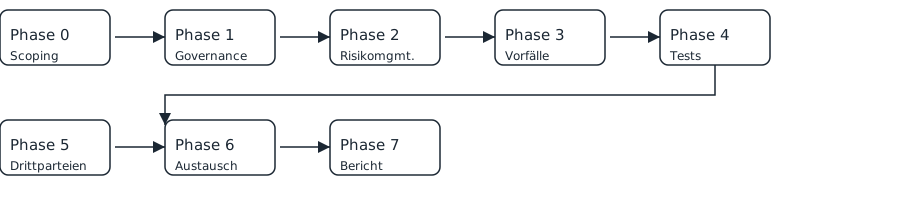
Phase 0
2 Stunden, remote
Phase 1
1–2 Tage
Phase 2
3–5 Tage
Phase 3
2–3 Tage
Phase 4
1–2 Tage
Phase 5
3–5 Tage
Zusammenarbeit
Wer Maßnahmen umsetzt, kann sie anschließend nicht unabhängig bewerten. Wir prüfen, stellen fest und empfehlen — die Entscheidung über die Umsetzung bleibt in Ihrem Haus.
Fehlen die Grundlagen für eine Prüfung, liefern wir sie als getrennte, fest bepreiste Bausteine. Aufbau und Prüfung sind zwei verschiedene Aufträge — das halten wir sauber auseinander.
Wir kennen die Besonderheiten von Finanzunternehmen, die über ein Haftungsdach mit vertraglich gebundenen Vermittlern arbeiten, und richten die Prüfung darauf aus.
Ein einheitlicher Tagessatz statt gestaffelter Rollenstufen, Festpreise für die Standardfelder und ein Kostendach bei Abrechnung nach Aufwand. Sie kennen Ihre Kosten von Anfang an.
Ansprechpartner ist Matthias Barth, Geschäftsführer der Bits and Friends GmbH.
Kontakt
Schreiben Sie die Ausgangslage in drei Sätzen. Wir melden uns in der Regel innerhalb eines Werktags und sagen Ihnen, ob und wie wir weiterhelfen können — beim kostenlosen Scoping-Workshop beginnend.
Falls etwas nicht geklappt hat, erreichen Sie uns auch direkt per E-Mail oder Telefon — die Angaben stehen daneben.